Sommaire
WordPress est partout. Selon W3Techs, il fait tourner 39,5 % de tous les sites, et 58,2 % des sites dont on connaît l'outil de gestion. Cette popularité a un revers : WordPress est aussi la cible préférée des pirates, qui cherchent à grande échelle les sites mal entretenus.
La bonne nouvelle, c'est que la plupart des attaques passent par les mêmes portes, et qu'elles se ferment avec quelques habitudes simples. Voici comment héberger, sécuriser et sauvegarder votre site WordPress sans y passer vos week-ends.
D'où viennent vraiment les failles
On imagine souvent que WordPress lui-même est fragile. Les chiffres disent l'inverse. Selon le rapport 2026 de Patchstack, une entreprise spécialisée dans la sécurité de WordPress, 11 334 nouvelles failles ont été découvertes dans l'écosystème WordPress en 2025. Parmi elles :
- 91 % concernaient des extensions ;
- 9 % des thèmes ;
- 6 seulement le cœur de WordPress.
Plus inquiétant : 46 % de ces failles n'avaient pas encore de correctif au moment où elles ont été rendues publiques.
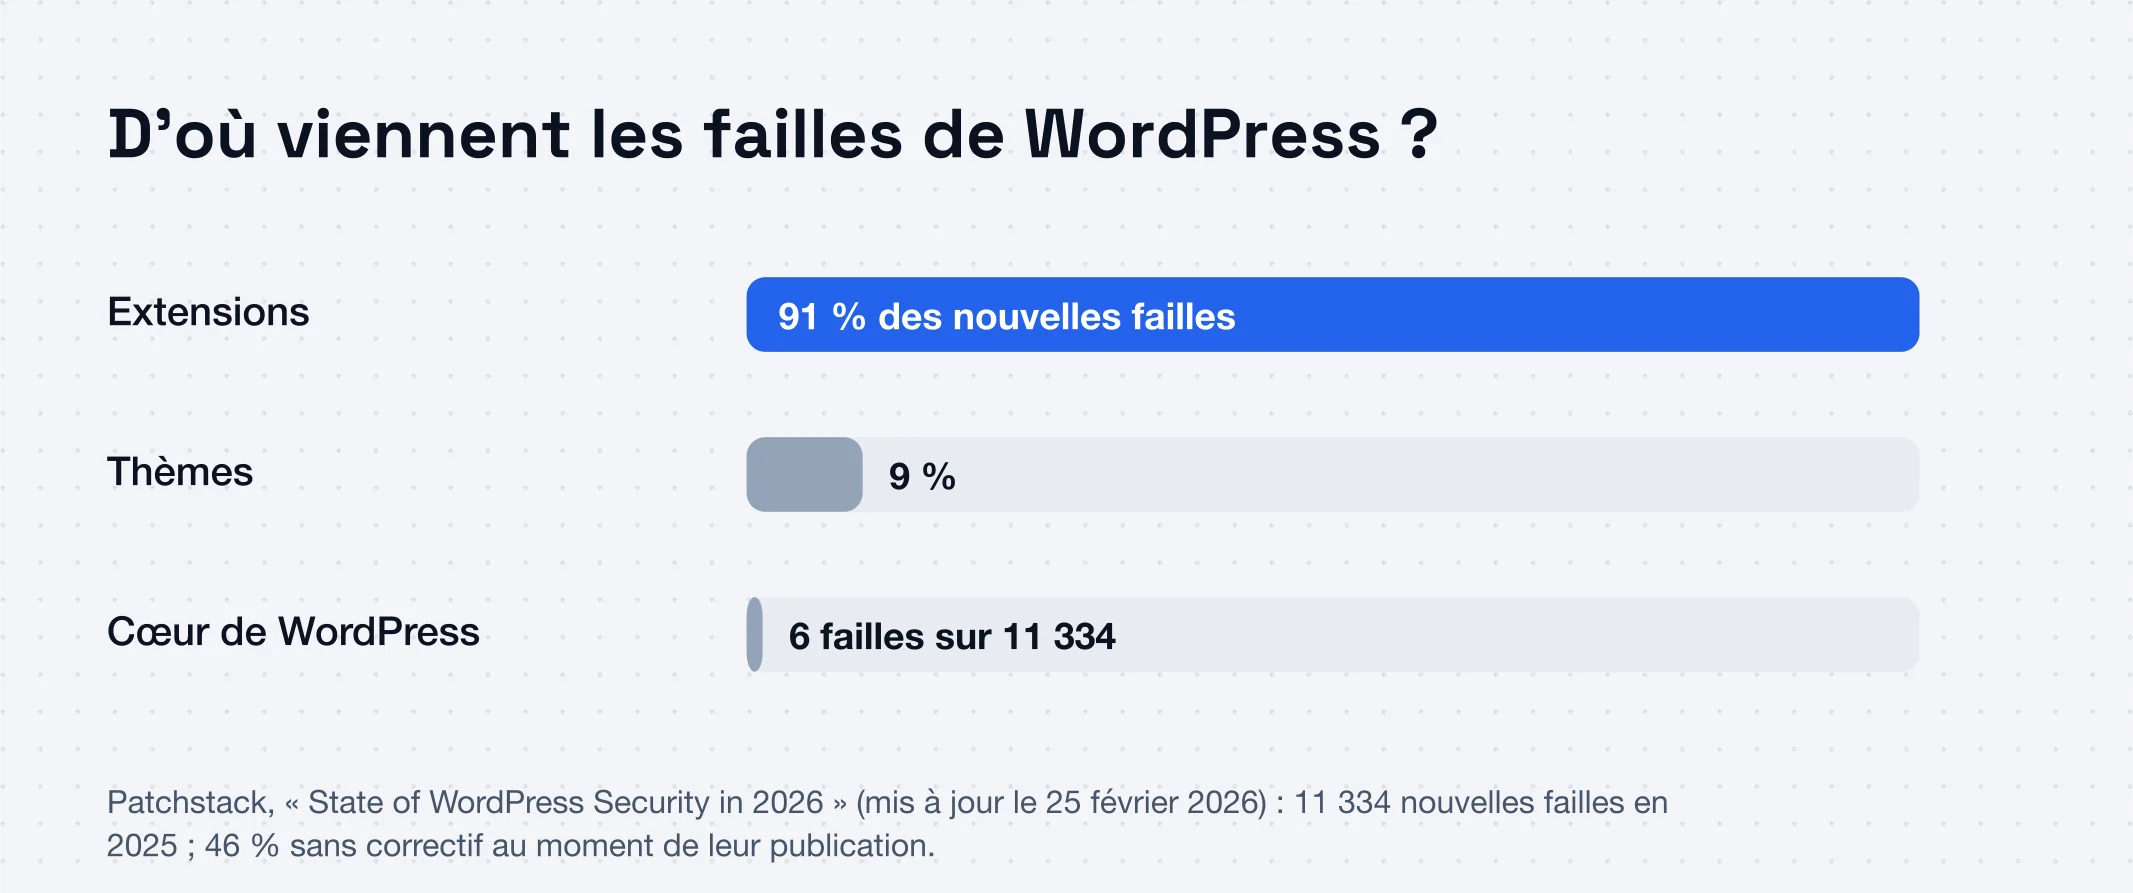
La conclusion est claire : votre principal risque, ce sont vos extensions. Chaque extension installée est une porte de plus. Moins vous en avez, mieux elles sont entretenues, plus votre site est sûr.
Bien choisir son hébergement
La sécurité commence sous WordPress, sur le serveur. Un bon hébergement WordPress doit vous apporter, sans que vous ayez à y penser :
- HTTPS automatique : le certificat est posé et renouvelé sans intervention ;
- des sauvegardes quotidiennes, stockées ailleurs que sur le serveur du site ;
- des versions récentes de PHP, le langage de WordPress ;
- un accès à vos fichiers (SFTP) pour pouvoir intervenir si besoin ;
- un serveur entretenu : système à jour, pare-feu, protection contre les tentatives de connexion répétées.
C'est ce que comprend notre hébergement WordPress, dès dès 4,99 € HTVA/moisdès 6,04 € TVAC/mois : WordPress installé en français, HTTPS automatique, accès SFTP, et une sauvegarde chaque nuit gardée 7, 14 ou 30 jours selon la formule, sur un autre espace que le serveur du site, dans l'Union européenne. Les versions gratuites de SiteLock (détection de logiciels malveillants) et de 360 Monitoring (surveillance) sont proposées d'office à la commande.
Sécuriser WordPress : les gestes qui comptent
Faites le ménage dans les extensions. Supprimez (pas seulement désactiver) celles que vous n'utilisez plus. Avant d'en installer une nouvelle, vérifiez qu'elle a été mise à jour récemment et qu'elle est utilisée par beaucoup de sites.
Mettez à jour, régulièrement. WordPress installe tout seul ses mises à jour mineures, celles qui corrigent les failles de sécurité. Les extensions et les thèmes, eux, attendent souvent votre clic. Une fois par semaine suffit, et c'est l'habitude qui protège le plus.
Protégez les comptes. Un mot de passe long et unique par personne, jamais partagé. Pas de compte « admin » générique. Activez la double authentification avec une extension reconnue. Et supprimez les comptes des personnes qui ne travaillent plus sur le site.
Limitez les droits. Votre rédacteur n'a pas besoin d'être administrateur. WordPress prévoit des rôles (éditeur, auteur, contributeur) : utilisez-les.
Méfiez-vous des thèmes et extensions « gratuits » trouvés n'importe où. Une version piratée d'une extension payante contient très souvent du code malveillant. Passez par le répertoire officiel de WordPress ou par l'éditeur de l'extension.
Faut-il activer les mises à jour automatiques des extensions ?
Depuis sa version 5.5, WordPress permet d'activer la mise à jour automatique extension par extension, depuis la page « Extensions ». C'est une bonne idée pour les extensions simples et très répandues, qui sont rarement source de casse. Pour les extensions qui touchent au cœur de votre activité (boutique, réservations, formulaires de devis), gardez la main : mettez-les à jour vous-même, juste après une sauvegarde, et vérifiez que tout fonctionne. Dans le doute, la combinaison gagnante reste la même : une sauvegarde chaque nuit, et des mises à jour chaque semaine.
Sauvegarder : la seule vraie assurance
Aucune mesure de sécurité n'est parfaite. Une mise à jour qui casse le site, une erreur de manipulation, une faille découverte trop tard : le jour où ça arrive, seule une sauvegarde récente vous sauve.
Une bonne sauvegarde de WordPress contient deux choses : les fichiers (thème, extensions, images envoyées) et la base de données (vos pages, articles, réglages, commandes). L'une sans l'autre ne sert à rien.
Trois règles :
- Automatique et quotidienne. Une sauvegarde qu'il faut penser à lancer ne sera pas lancée.
- Stockée ailleurs. Une sauvegarde sur le même serveur que le site disparaît avec lui.
- Testée. Une sauvegarde qu'on n'a jamais restaurée est une promesse, pas une garantie.
Pour une protection supplémentaire, notre Pack Sécurité (20,99 € HTVA/mois25,40 € TVAC/mois) ajoute la Sauvegarde externe, un nettoyage en cas d'infection avec la Protection du site, et une surveillance plus complète avec la Surveillance du site.
La routine qui tient en quelques minutes
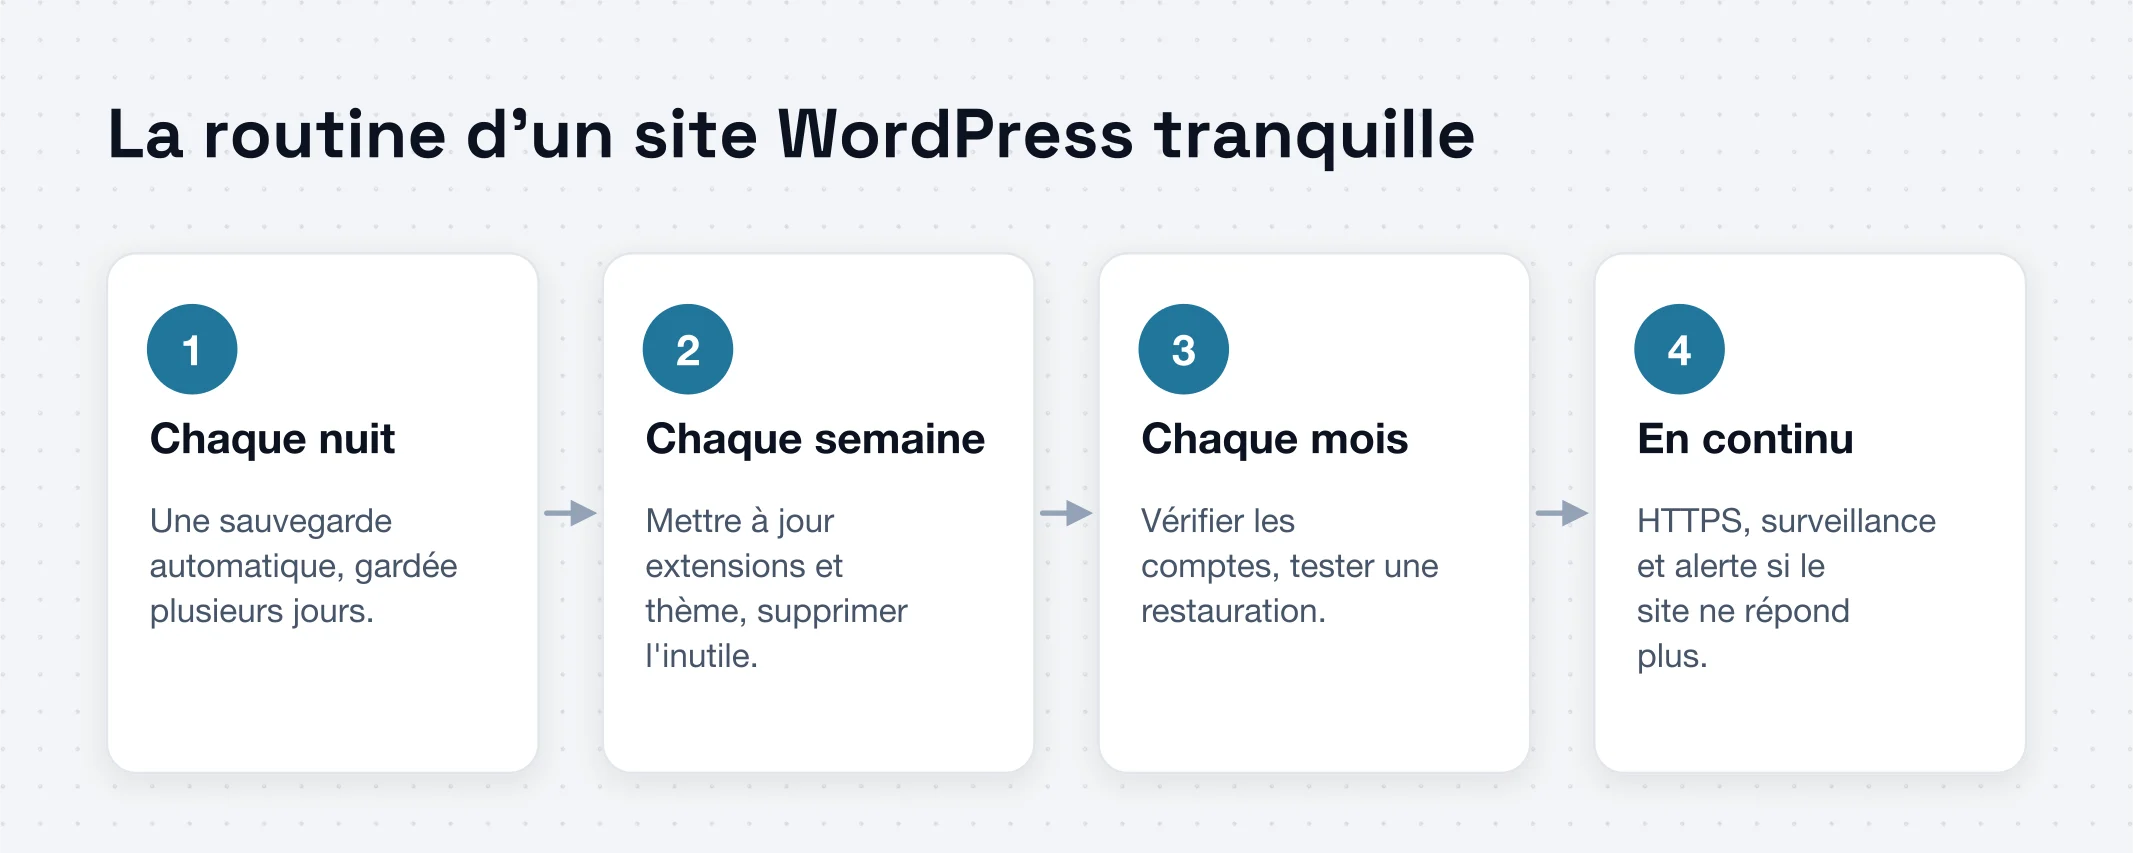
Chaque nuit (automatique) : une sauvegarde complète, fichiers et base de données.
Chaque semaine (5 minutes) : connectez-vous, mettez à jour les extensions et le thème, vérifiez que le site s'affiche bien après.
Chaque mois (15 minutes) : passez en revue les comptes utilisateurs, supprimez les extensions inutiles, et restaurez une sauvegarde sur un site de test, ou au moins vérifiez qu'elle existe et qu'elle est complète.
En continu (automatique) : HTTPS actif, et une surveillance qui vous prévient si le site ne répond plus, avant que vos clients ne s'en rendent compte.
Et si le site est piraté ?
Les signes : des pages que vous n'avez pas créées, une redirection vers un autre site, un avertissement de Google, un hébergeur qui vous prévient. Dans ce cas :
- Ne paniquez pas, et ne supprimez rien à la hâte.
- Changez tous les mots de passe : WordPress, accès SFTP, espace client.
- Restaurez une sauvegarde d'avant l'infection, puis mettez immédiatement tout à jour pour fermer la faille utilisée.
- Si vous ne savez pas quand l'infection a commencé, faites appel à un nettoyage professionnel (c'est le rôle de la Protection du site, seule ou dans le Pack Sécurité), ou ouvrez un ticket.
En résumé
WordPress n'est pas fragile : ce sont surtout ses extensions qui le sont. Un bon hébergement s'occupe du serveur, du HTTPS et des sauvegardes. De votre côté, peu d'extensions, des mises à jour chaque semaine et des comptes bien protégés suffisent à écarter la grande majorité des attaques. Et le jour où quelque chose tourne mal, une sauvegarde récente, stockée ailleurs, vous remet en ligne en quelques minutes.
Sources
- Patchstack, « State of WordPress Security in 2026 » : 11 334 nouvelles failles en 2025, 91 % dans les extensions, 9 % dans les thèmes, 6 dans le cœur, 46 % sans correctif à leur publication (rapport mis à jour le 25 février 2026), consulté le 5 novembre 2026.
- W3Techs, statistiques d'usage de WordPress : 39,5 % de tous les sites et 58,2 % des sites dont l'outil de gestion est connu, données du 4 novembre 2026, consulté le 5 novembre 2026.
- Caractéristiques et prix Meydan Studio : pages Hébergement WordPress et Pack Sécurité, prix tirés de notre boutique à la date de publication.